Domain dachüberstand.de kaufen?
Wir ziehen mit dem Projekt
dachüberstand.de um.
Sind Sie am Kauf der Domain
dachüberstand.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain dachüberstand.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
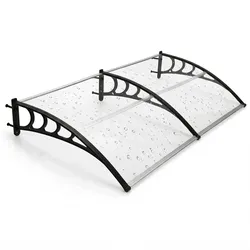
Mucola Kunststoff Rundbogenvordach Haustür Überdachung Haustürdach Türdach VordachKunststoff Haustürvordach Dieses Vordach ist die perfekte Lösung, um Ihren Eingangsbereich neu zu gestalten und sorgt dafür, dass Ihre Gäste nie wieder im Regen stehen. Verleihen Sie Ihrem Haus einen neuen Charme mit dieser hochwertigen Haustürüberd49,80 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
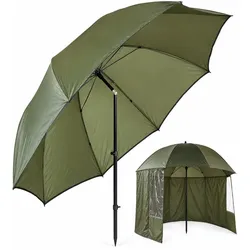
Eco Umbrella + Anbauzelt 250cm Regenschutz/Sonnenschutz AngelnDieser Traxis Fischerschirm mit einem Überdachungsdurchmesser von 180 cm besteht aus robustem Material mit starken Stützstangen und einem strapazierfähigen Tuch und schützt vor Regen, Sonne und Wind. Der Stiel lässt sich einfach in der Höhe verstellen, und durch den Knickmechanismus können Sie den Schirm immer so einstellen, dass Sie wind- und sonnengeschützt angeln können. Der Schirm ist mit einem abnehmbaren Seitenschirm ausgestattet, in dem 2 Fenster eingearbeitet sind. Aufgrund seiner großzügigen Größe ideal für längere Sessions oder das Angeln zu zweit. In Bezug auf Preis-Leistungsverhältnis eine echte Empfehlung. Dieser Schirm ist auch ohne Seitenwände erhältlich. Ideal für jeden Angler, sowohl im Süß- als auch im Salzwasser.66,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Regenschutz und Sonnenschutz für Kinderfahrradsitz / Fahrrad Kindersitz***Beschreibung*** Der Bub-up Kids Sun & Rain ist eine Hülle für Kinder- oder Kleinkind-Fahrradsitze zum Schutz vor Sonne und Regen. Die Hülle lässt sich schnell montieren, an die meisten, hinten montierten Kinderfahrradsitze (aber nur an Fahrradsitze mit Armstützen) anpassen und nach Gebrauch einfach wieder verstauen. Im Gegensatz zu einem Regenmantel, einem Regencape oder einem Poncho (selbst mit Kapuze) ist das Kind / Kleinkind von Kopf bis Fuß – einschließlich Gesicht, Helm und Augen – optimal vor Regen geschützt. Das große, transparente Fenster mit Anti-UV-Beschichtung dient als Sonnenschutz, wenn der wasserdichte Regenschutz abgenommen wird. Für den Regenschutz des Kleinkind-Fahrradsitzes haben wir uns für eine umweltgerechte Textilfaser im Sinne einer nachhaltigen Kreislaufwirtschaft entschieden. Denn bei der Entwicklung unseres Regenschutzes aus wasserfestem Stoff haben wir Plastikflaschen ein zweites Leben geschenkt. So wurden für jeden Bub-up Kids Sun & Rain rund 15 Plastikflaschen recycelt. Das Fenster des Kleinkind-Fahrradsitzes ist mit einem UV-Schutz behandelt und seine blaue Farbe reduziert die Helligkeit. Der UPF (Ultraviolet Protection Factor oder UV-Schutzfaktor) ist das Sonnenschutzmaß und gibt die Menge an UV-Strahlung an, die vom Fenster absorbiert und abgehalten wird. Unsere Anti-UV-Beschichtung entspricht einem UPF-Faktor von 40, d. h. das Fenster / der Sonnenschutz des Kleinkind-Fahrradsitzes filtert mehr als 97,5 % der Sonnenstrahlen heraus. Um in den Sonnenmodus zu wechseln, brauchen Sie nur im Handumdrehen den Regenschutz aus Stoff mithilfe des dafür vorgesehenen rundum verlaufenden Reißverschlusses zu entfernen, sodass nur noch das Sonnenschutzfenster übrig bleibt. ***Technische Eigenschaften*** + Kompatibel nur mit Sitzen mit Armlehnen und für Kinder unter 5 Jahren + 100%-iger Schutz vor Regen + Fenster mit Anti-UV-Beschichtung (über 97,5 % der UV-Strahlen) + Für Kinder von 1 bis 5 Jahren + Für die meisten Kinderfahrradsitze (mit Armstützen) geeignet + Stoff hergestellt auf recycelten Plastikflaschen + Lüftungsöffnungen + Reflektierende Streifen an der Vorder- und Rückseite und an den Seiten + Sonnenschutz Regenschutz Fahrrad Kind : Schnelle Montage + Großes durchsichtiges Fenster *Kompatibel nur mit Sitzen mit Armlehnen und für Kinder unter 5 Jahren* *Achtung: Einige Thule Yepp-Fahrradkindersitzmodelle verfügen nicht über Armlehnen und sind daher nicht kompatibel*99,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was kostet Dachüberstand streichen?
Die Kosten für das Streichen eines Dachüberstands können je nach Größe des Dachüberstands, Art des Materials, Zustand des Untergrunds und Standort variieren. Es ist ratsam, mehrere Angebote von Malerfirmen einzuholen, um einen genauen Preis zu erhalten. Zusätzliche Kosten können für eventuelle Reparaturen oder Vorbereitungsarbeiten anfallen. Es ist auch wichtig zu beachten, dass die Qualität der Farbe und die Erfahrung des Malers die Kosten beeinflussen können. **
-
Wie nennt man Dachüberstand?
Wie nennt man Dachüberstand? Der Dachüberstand ist der Teil des Daches, der über die Außenwände eines Gebäudes hinausragt und somit einen Schutz vor Regen, Schnee und Sonneneinstrahlung bietet. Er dient auch dazu, das Mauerwerk vor Feuchtigkeit zu schützen und verleiht dem Gebäude eine ästhetische Note. Der Dachüberstand kann je nach Architektur und Bauweise unterschiedlich groß sein und trägt zur Gesamtoptik des Gebäudes bei. Insgesamt ist der Dachüberstand ein wichtiger Bestandteil der Dachkonstruktion und hat sowohl funktionale als auch gestalterische Zwecke. **


Wie oft Dachüberstand streichen?
Der Dachüberstand sollte in der Regel alle paar Jahre gestrichen werden, um ihn vor Witterungseinflüssen zu schützen. Die genaue Häufigkeit hängt jedoch von verschiedenen Faktoren ab, wie z.B. der Art des verwendeten Anstrichs, der Lage des Hauses und der Witterung. Es ist ratsam, den Zustand des Dachüberstands regelmäßig zu überprüfen und bei Bedarf eine neue Schicht Farbe aufzutragen, um Schäden zu vermeiden. Ein gut gepflegter Dachüberstand kann die Lebensdauer des gesamten Daches verlängern und die Optik des Hauses verbessern. Es empfiehlt sich daher, regelmäßig zu prüfen, ob eine Auffrischung des Anstrichs erforderlich ist. **
Wie viel cm Dachüberstand?
Wie viel cm Dachüberstand? Der Dachüberstand eines Gebäudes hängt von verschiedenen Faktoren ab, wie zum Beispiel dem architektonischen Stil, der Größe des Daches und den örtlichen Bauvorschriften. In der Regel beträgt der Dachüberstand zwischen 30 und 60 Zentimetern, um das Mauerwerk und die Fassade vor Witterungseinflüssen zu schützen. Ein größerer Dachüberstand kann auch dazu beitragen, Regenwasser vom Gebäude fernzuhalten und die Lebensdauer des Daches zu verlängern. Es ist wichtig, den Dachüberstand sorgfältig zu planen, um eine ausgewogene Optik und Funktionalität des Gebäudes zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mucola 150CM Kunststoff Rundbogenvordach Überdachung Haustürdach Türdach VordachKunststoff-Haustürvordach Dieses Vordach ist ideal, um Ihren Eingangsbereich neu zu gestalten, und sorgt dafür, dass Ihre Gäste nie wieder im Regen stehen. Verleihen Sie Ihrem Haus einen neuen Charme und schützen Sie sich und Ihre Gäste vor Regen, Schne44,80 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Mucola Kunststoff Rundbogenvordach Haustür Überdachung Haustürdach Türdach VordachKunststoff Haustürvordach Dieses Vordach ist die perfekte Lösung, um Ihren Eingangsbereich neu zu gestalten und sorgt dafür, dass Ihre Gäste nie wieder im Regen stehen. Verleihen Sie Ihrem Haus einen neuen Charme mit dieser hochwertigen Haustürüberd49,80 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Eco Umbrella + Anbauzelt 250cm Regenschutz/Sonnenschutz AngelnDieser Traxis Fischerschirm mit einem Überdachungsdurchmesser von 180 cm besteht aus robustem Material mit starken Stützstangen und einem strapazierfähigen Tuch und schützt vor Regen, Sonne und Wind. Der Stiel lässt sich einfach in der Höhe verstellen, und durch den Knickmechanismus können Sie den Schirm immer so einstellen, dass Sie wind- und sonnengeschützt angeln können. Der Schirm ist mit einem abnehmbaren Seitenschirm ausgestattet, in dem 2 Fenster eingearbeitet sind. Aufgrund seiner großzügigen Größe ideal für längere Sessions oder das Angeln zu zweit. In Bezug auf Preis-Leistungsverhältnis eine echte Empfehlung. Dieser Schirm ist auch ohne Seitenwände erhältlich. Ideal für jeden Angler, sowohl im Süß- als auch im Salzwasser.66,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Regenschutz und Sonnenschutz für Kinderfahrradsitz / Fahrrad Kindersitz***Beschreibung*** Der Bub-up Kids Sun & Rain ist eine Hülle für Kinder- oder Kleinkind-Fahrradsitze zum Schutz vor Sonne und Regen. Die Hülle lässt sich schnell montieren, an die meisten, hinten montierten Kinderfahrradsitze (aber nur an Fahrradsitze mit Armstützen) anpassen und nach Gebrauch einfach wieder verstauen. Im Gegensatz zu einem Regenmantel, einem Regencape oder einem Poncho (selbst mit Kapuze) ist das Kind / Kleinkind von Kopf bis Fuß – einschließlich Gesicht, Helm und Augen – optimal vor Regen geschützt. Das große, transparente Fenster mit Anti-UV-Beschichtung dient als Sonnenschutz, wenn der wasserdichte Regenschutz abgenommen wird. Für den Regenschutz des Kleinkind-Fahrradsitzes haben wir uns für eine umweltgerechte Textilfaser im Sinne einer nachhaltigen Kreislaufwirtschaft entschieden. Denn bei der Entwicklung unseres Regenschutzes aus wasserfestem Stoff haben wir Plastikflaschen ein zweites Leben geschenkt. So wurden für jeden Bub-up Kids Sun & Rain rund 15 Plastikflaschen recycelt. Das Fenster des Kleinkind-Fahrradsitzes ist mit einem UV-Schutz behandelt und seine blaue Farbe reduziert die Helligkeit. Der UPF (Ultraviolet Protection Factor oder UV-Schutzfaktor) ist das Sonnenschutzmaß und gibt die Menge an UV-Strahlung an, die vom Fenster absorbiert und abgehalten wird. Unsere Anti-UV-Beschichtung entspricht einem UPF-Faktor von 40, d. h. das Fenster / der Sonnenschutz des Kleinkind-Fahrradsitzes filtert mehr als 97,5 % der Sonnenstrahlen heraus. Um in den Sonnenmodus zu wechseln, brauchen Sie nur im Handumdrehen den Regenschutz aus Stoff mithilfe des dafür vorgesehenen rundum verlaufenden Reißverschlusses zu entfernen, sodass nur noch das Sonnenschutzfenster übrig bleibt. ***Technische Eigenschaften*** + Kompatibel nur mit Sitzen mit Armlehnen und für Kinder unter 5 Jahren + 100%-iger Schutz vor Regen + Fenster mit Anti-UV-Beschichtung (über 97,5 % der UV-Strahlen) + Für Kinder von 1 bis 5 Jahren + Für die meisten Kinderfahrradsitze (mit Armstützen) geeignet + Stoff hergestellt auf recycelten Plastikflaschen + Lüftungsöffnungen + Reflektierende Streifen an der Vorder- und Rückseite und an den Seiten + Sonnenschutz Regenschutz Fahrrad Kind : Schnelle Montage + Großes durchsichtiges Fenster *Kompatibel nur mit Sitzen mit Armlehnen und für Kinder unter 5 Jahren* *Achtung: Einige Thule Yepp-Fahrradkindersitzmodelle verfügen nicht über Armlehnen und sind daher nicht kompatibel*99,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was kostet Dachüberstand streichen?
Die Kosten für das Streichen eines Dachüberstands können je nach Größe des Dachüberstands, Art des Materials, Zustand des Untergrunds und Standort variieren. Es ist ratsam, mehrere Angebote von Malerfirmen einzuholen, um einen genauen Preis zu erhalten. Zusätzliche Kosten können für eventuelle Reparaturen oder Vorbereitungsarbeiten anfallen. Es ist auch wichtig zu beachten, dass die Qualität der Farbe und die Erfahrung des Malers die Kosten beeinflussen können. **
-
Wie nennt man Dachüberstand?
Wie nennt man Dachüberstand? Der Dachüberstand ist der Teil des Daches, der über die Außenwände eines Gebäudes hinausragt und somit einen Schutz vor Regen, Schnee und Sonneneinstrahlung bietet. Er dient auch dazu, das Mauerwerk vor Feuchtigkeit zu schützen und verleiht dem Gebäude eine ästhetische Note. Der Dachüberstand kann je nach Architektur und Bauweise unterschiedlich groß sein und trägt zur Gesamtoptik des Gebäudes bei. Insgesamt ist der Dachüberstand ein wichtiger Bestandteil der Dachkonstruktion und hat sowohl funktionale als auch gestalterische Zwecke. **
-
Wie oft Dachüberstand streichen?
Der Dachüberstand sollte in der Regel alle paar Jahre gestrichen werden, um ihn vor Witterungseinflüssen zu schützen. Die genaue Häufigkeit hängt jedoch von verschiedenen Faktoren ab, wie z.B. der Art des verwendeten Anstrichs, der Lage des Hauses und der Witterung. Es ist ratsam, den Zustand des Dachüberstands regelmäßig zu überprüfen und bei Bedarf eine neue Schicht Farbe aufzutragen, um Schäden zu vermeiden. Ein gut gepflegter Dachüberstand kann die Lebensdauer des gesamten Daches verlängern und die Optik des Hauses verbessern. Es empfiehlt sich daher, regelmäßig zu prüfen, ob eine Auffrischung des Anstrichs erforderlich ist. **
-
Wie viel cm Dachüberstand?
Wie viel cm Dachüberstand? Der Dachüberstand eines Gebäudes hängt von verschiedenen Faktoren ab, wie zum Beispiel dem architektonischen Stil, der Größe des Daches und den örtlichen Bauvorschriften. In der Regel beträgt der Dachüberstand zwischen 30 und 60 Zentimetern, um das Mauerwerk und die Fassade vor Witterungseinflüssen zu schützen. Ein größerer Dachüberstand kann auch dazu beitragen, Regenwasser vom Gebäude fernzuhalten und die Lebensdauer des Daches zu verlängern. Es ist wichtig, den Dachüberstand sorgfältig zu planen, um eine ausgewogene Optik und Funktionalität des Gebäudes zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.